

Les personnes qui ont acheté un logiciel ou une licence par l'intermédiaire de Nexway ont reçu, le 20 novembre 2026, un courriel les informant d'un incident de sécurité. L'entreprise y indique qu'une intrusion dans ses systèmes d'information a donné lieu à un accès non autorisé à son infrastructure et à certaines données personnelles de ses clients.
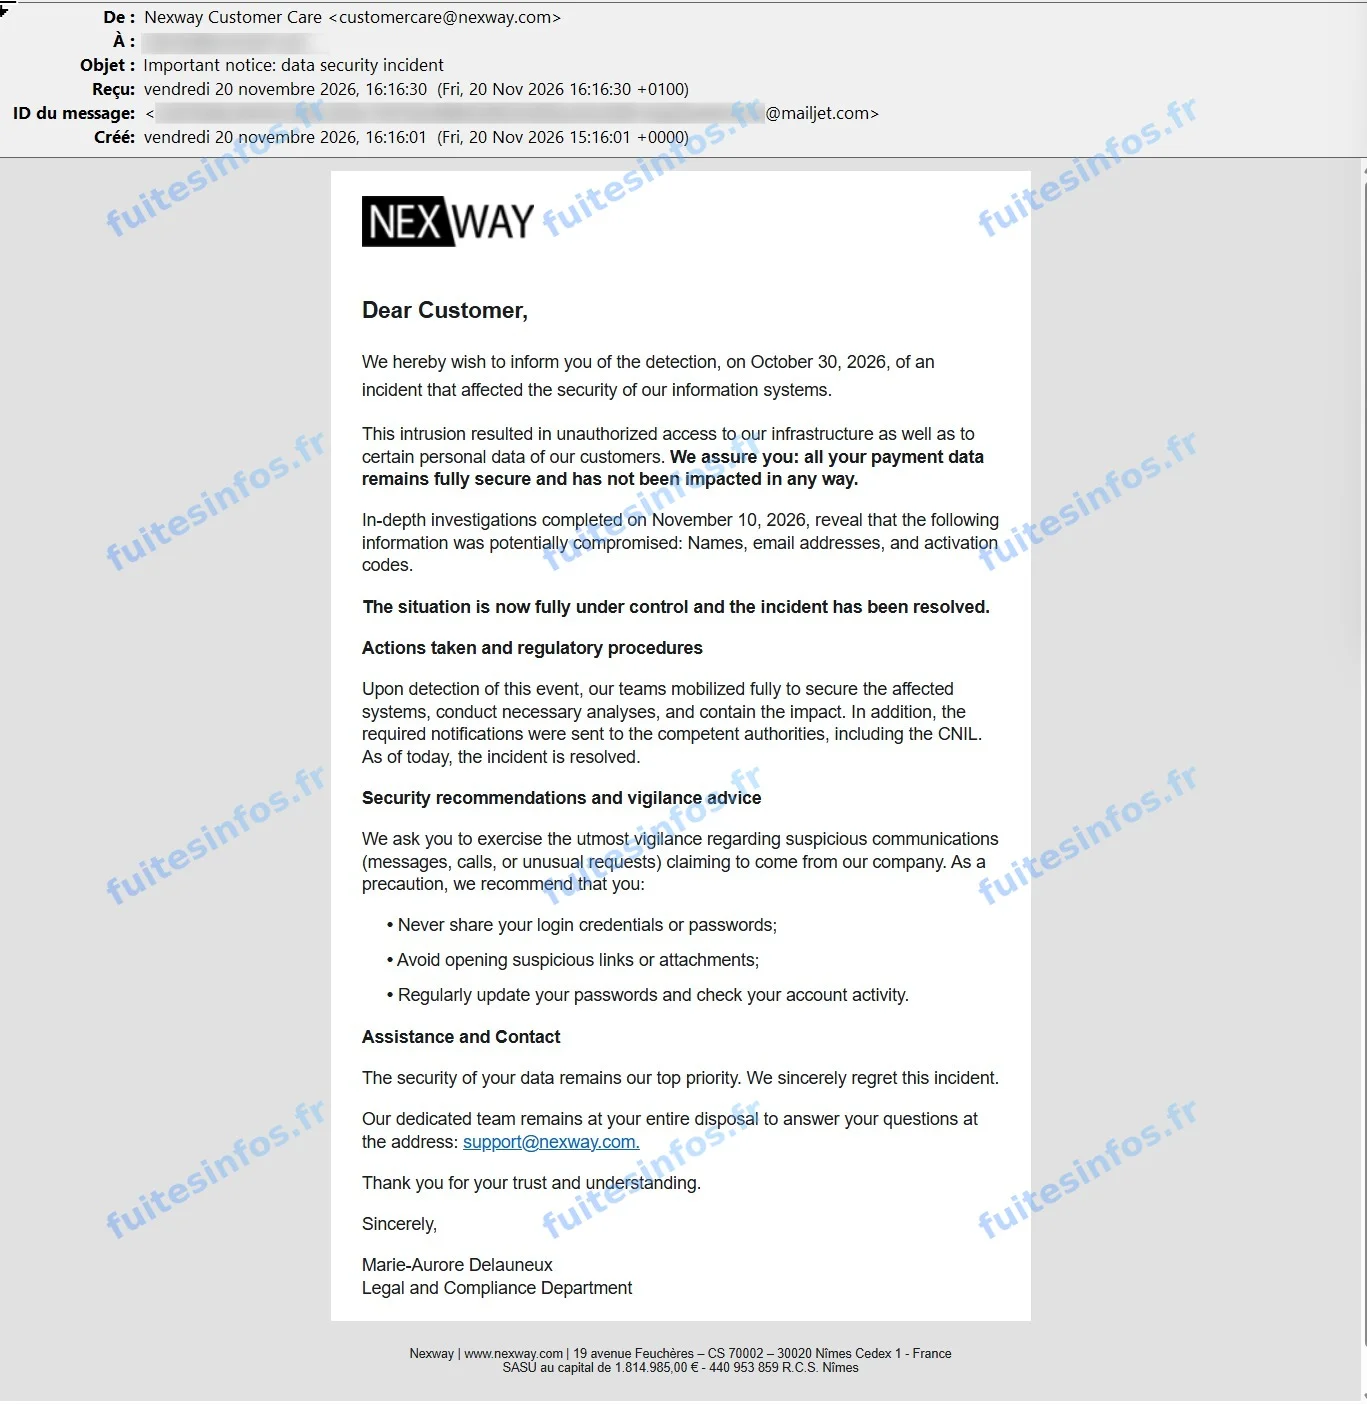
Courriel adressé par Nexway à ses clients le 20 novembre 2026.
Qui sont les clients de Nexway concernés
Nexway est une société installée à Nîmes qui vend en ligne des licences de logiciels pour le compte d'éditeurs tiers. Les acheteurs passent souvent par elle sans le savoir : ils commandent le produit d'une marque connue, mais c'est Nexway qui gère la vente et la délivrance de la licence. Les clients touchés par ce piratage sont donc d'abord des acheteurs de logiciels, dont le lien avec Nexway n'est pas toujours visible pour eux.
Le courriel ne précise ni le nombre de clients concernés, ni les éditeurs dont les clients sont visés. Selon l'entreprise, l'incident a été détecté le 30 octobre 2026.
Ce que Nexway dit des données compromises
D'après le courriel, trois catégories d'informations ont potentiellement été compromises : les noms des clients, leurs adresses électroniques et leurs codes d'activation. Un code d'activation est le code qui permet d'activer un logiciel ou un compte après un achat. L'entreprise ne précise pas s'il a été désactivé ou remplacé.
Nexway affirme en revanche que les données de paiement n'ont pas été touchées.
L'association d'un nom, d'une adresse électronique et d'un code d'activation peut servir à des tentatives d'arnaque crédibles. Un message se présentant comme Nexway ou comme l'éditeur du logiciel, et citant le vrai code du client, peut paraître légitime : renouvellement de licence, problème d'activation ou remboursement.
Une fuite de données confirmée par Nexway
L'incident est confirmé par l'entreprise elle-même, qui indique avoir notifié la CNIL et le présente comme résolu.
Données concernées :
- Noms
- Adresses électroniques
- Codes d'activation de logiciels ou de comptes
- Données de clients
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise