
Les clients de la boutique en ligne InOutlet, spécialiste niçois du carrelage et de la céramique, sont concernés par une fuite de données revendiquée sur un forum cybercriminel. Jusqu'à environ 1 300 personnes, clientes de l'enseigne depuis 2021, pourraient voir leurs coordonnées et leur historique d'achat exposés.
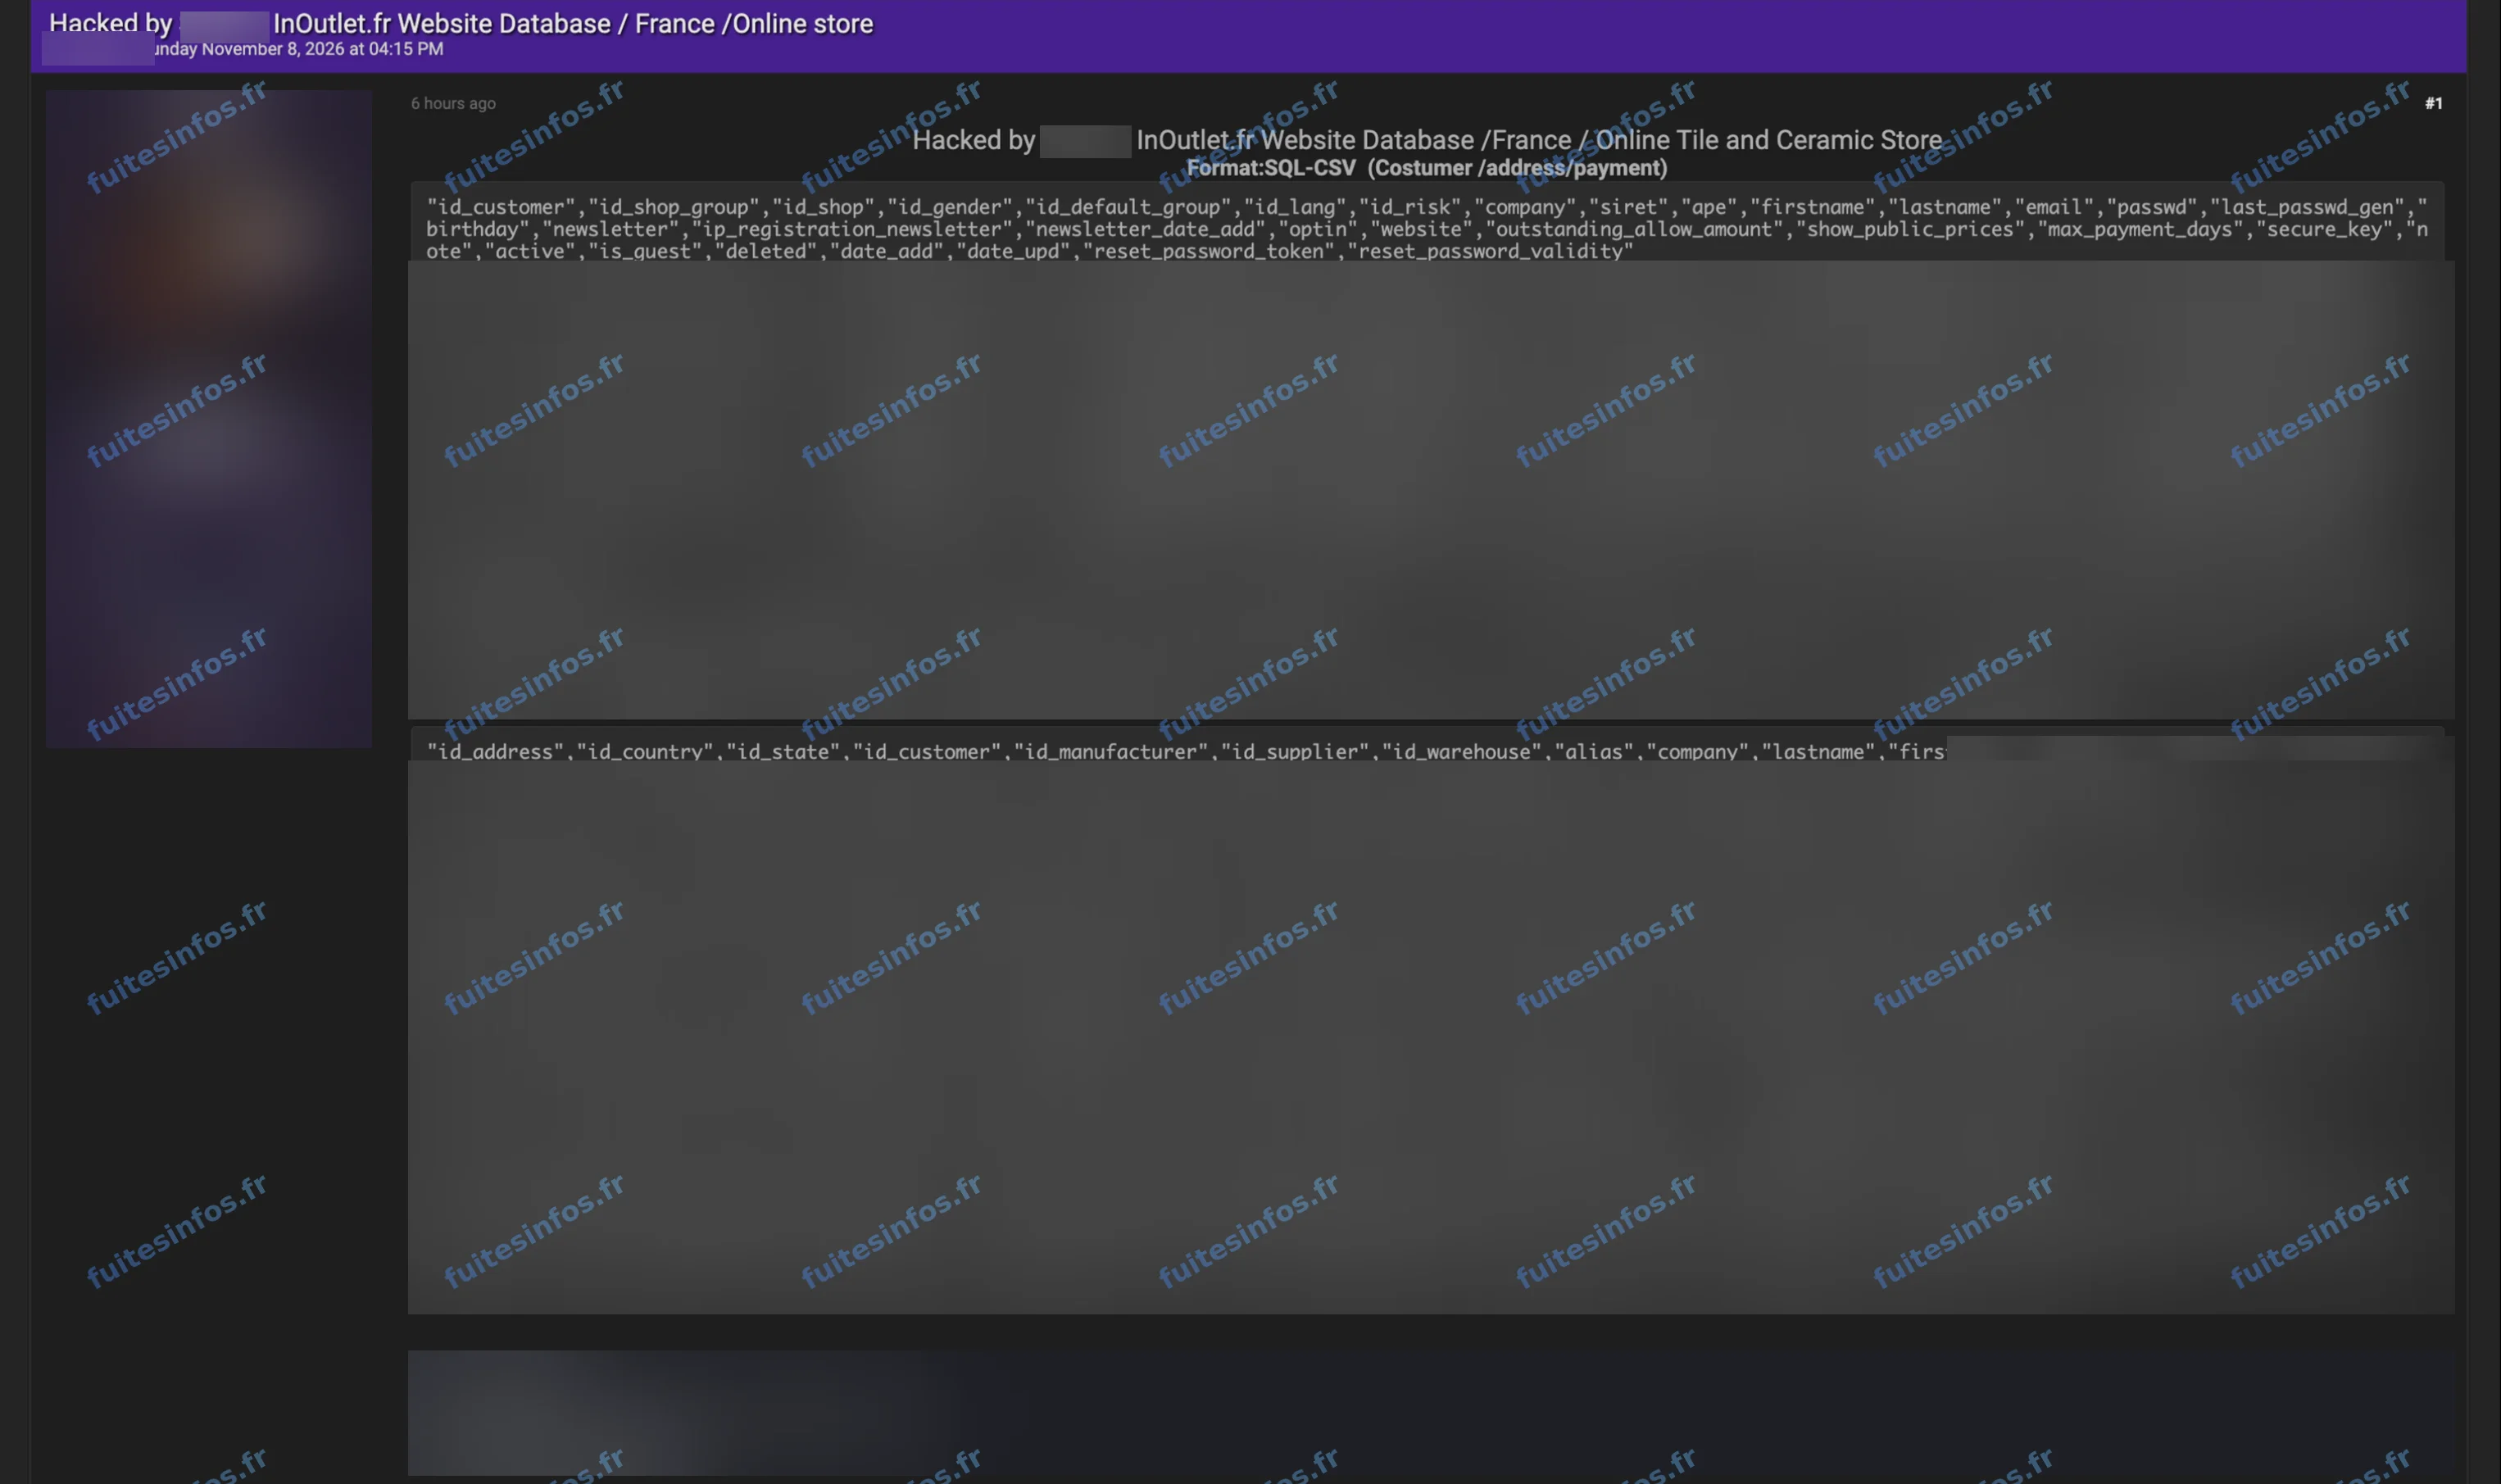
Publication du 8 novembre 2026 sur un forum cybercriminel, capture masquée par Fuites Infos.
Une base clients d'InOutlet diffusée en libre accès
InOutlet est l'enseigne de la société CerAzur, qui vend en ligne du carrelage et de la céramique depuis Nice. Le 8 novembre 2026, un acteur a diffusé en libre accès sur un forum cybercriminel ce qu'il présente comme la base de données du site marchand, accompagnée d'extraits des fichiers clients, adresses et paiements. Le même jour, la publication a été reprise sur un second forum.
Selon l'analyse de Fuites Infos, le dépôt correspond à une copie de la base de la boutique en ligne dont les données s'arrêtent à la mi-mai 2026. Elle porte sur environ 1 300 clients, qu'ils aient ouvert un compte ou commandé en tant qu'invité, enregistrés depuis 2021, et sur quelque 560 commandes.
Ce que contiendraient les données des clients d'InOutlet
Les fiches réunissent l'identité des clients et leurs coordonnées : nom, adresse électronique, numéro de téléphone et adresse postale complète. S'y ajoutent l'historique de leurs commandes et des messages adressés au service client. Les mots de passe des comptes y figurent sous une forme qui ne les révèle pas directement.
Le dépôt comprend aussi des éléments partiels liés aux paiements par carte en ligne, comme le nom du porteur, la date d'expiration et les premiers chiffres de la carte. Les tables de paiement ne contiennent ni numéro de carte complet ni cryptogramme. Des paramètres techniques de la boutique font également partie de l'ensemble.
Pour les personnes concernées, la combinaison d'un nom, d'une adresse, d'un téléphone et d'achats précis permet de rédiger des messages crédibles au nom de la boutique ou d'un transporteur, par exemple autour d'une livraison ou d'un remboursement. Les éléments de carte, même partiels, peuvent rendre plus convaincante une fausse demande de paiement.
À ce stade, le piratage présumé n'a pas fait l'objet d'une confirmation publique d'InOutlet.
Détails techniques :
- Copie de la base de la boutique en ligne arrêtée à la mi-mai 2026
- Environ 1 300 clients enregistrés depuis 2021, inscrits ou invités
- Quelque 560 commandes
- Mots de passe stockés sous forme de condensats (empreintes)
- Éléments partiels de carte : nom du porteur, date d'expiration, premiers chiffres, sans numéro complet ni cryptogramme dans les tables de paiement
Données concernées :
- Nom et prénom, civilité, date de naissance
- Adresse électronique, numéro de téléphone, adresse postale, ville, code postal, pays
- Historique de commandes et montants
- Informations de paiement partielles (carte bancaire)
- Mots de passe sous forme de condensats
- Messages adressés au service client
- Adresses IP
- Données professionnelles (société)
- Paramètres techniques et clés d'accès de la boutique
Mentions :
Statut Fuites Infos : Revendiquée