
Les clients de la boutique en ligne MBS Design, spécialisée dans le mobilier, les luminaires et la décoration, sont concernés par une fuite de données revendiquée sur un forum cybercriminel le 8 novembre 2026. Un acteur y présente la base de données de la boutique et ses transactions de paiement, et propose le fichier au téléchargement. À ce stade, MBS Design n'a pas confirmé publiquement l'incident.
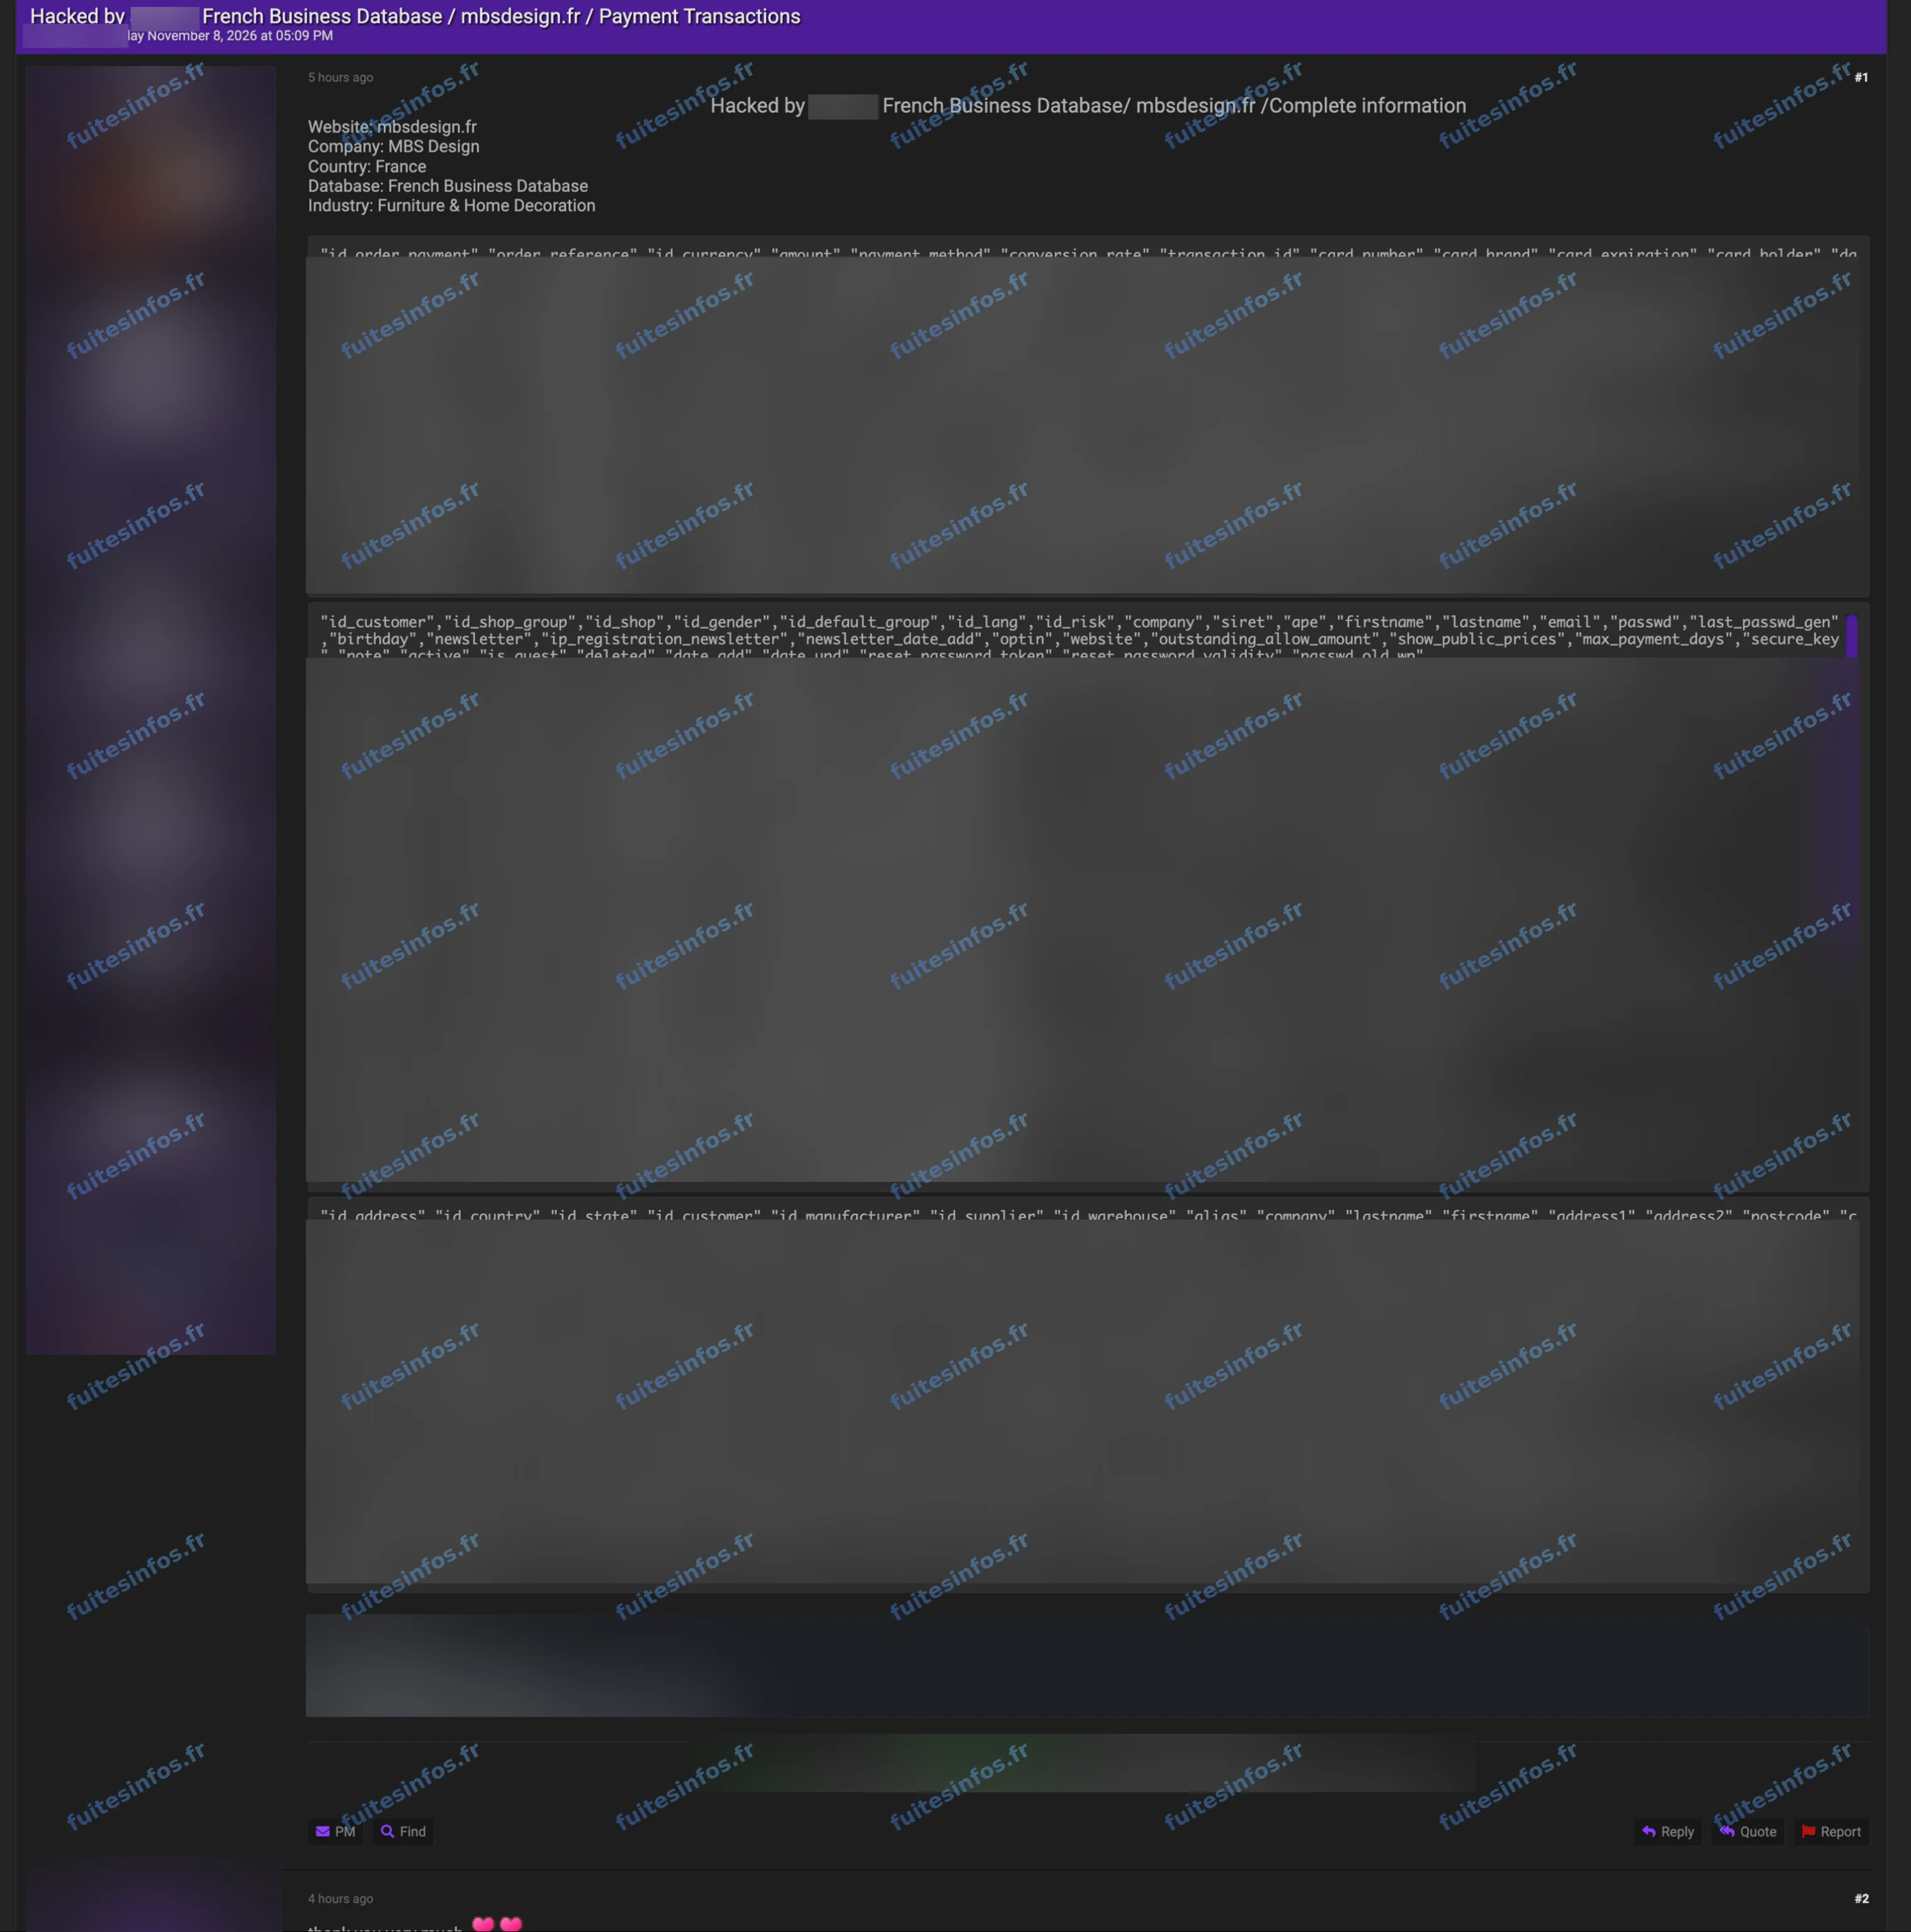
Message publié le 8 novembre 2026, capture masquée par Fuites Infos.
Près de 3 800 clients de MBS Design dans la base
MBS Design est une boutique française exploitée par la société Haymann Home, qui vend en ligne des meubles, des luminaires et des objets de décoration. Selon l'analyse de Fuites Infos, l'archive examinée correspond à une copie de la base de la boutique arrêtée au 13 mai 2026. Elle porterait sur environ 3 800 clients, dont près de 1 700 pour lesquels figurent aussi une adresse postale et un numéro de téléphone.
Les données sont récentes : moins de six mois séparent l'arrêt de cette copie de sa mise en ligne. Les personnes touchées sont celles qui ont créé un compte ou passé commande sur le site.
Ce que contiendraient les données des clients de MBS Design
Pour chaque client, la base réunirait la civilité, le nom, le prénom et l'adresse électronique, et pour une partie d'entre eux l'adresse de livraison et le téléphone. S'y ajoute l'historique des commandes et des paiements passés sur le site, avec leurs montants.
Les mots de passe des comptes n'y figurent pas en clair, mais sous forme de condensats, des empreintes qui ne les révèlent pas directement. Dans les tables examinées, les numéros de carte bancaire ne figurent que masqués, réduits à leurs derniers chiffres.
Pourquoi cette fuite peut servir à des arnaques ciblées
Le risque tient au croisement des informations. Un nom, une adresse électronique, un téléphone et une adresse de livraison, rattachés à de vraies commandes, permettent de rédiger des messages très crédibles au nom de MBS Design ou d'un transporteur : faux suivi de livraison, faux remboursement, demande de paiement complémentaire.
Le piratage présumé de la boutique n'est pas confirmé à ce stade.
Données concernées :
- Civilité, nom et prénom
- Adresse électronique et numéro de téléphone
- Adresse postale, code postal, ville et pays
- Date de naissance
- Historique des commandes et des paiements, avec leurs montants
- Mots de passe sous forme de condensats et jetons de connexion
- Adresses IP
- Informations professionnelles des clients
- Contenu de messages
- Identifiants internes des comptes clients
Mentions :
Statut Fuites Infos : Revendiquée