
Des agents du ministère de l'Europe et des Affaires étrangères, des bibliothécaires et des usagers extérieurs de son portail des bibliothèques sont concernés par une cyberattaque détectée le 20 octobre 2026. Selon l'Agence nationale de la sécurité des systèmes d'information (ANSSI), un tiers aurait accédé aux données personnelles d'une centaine d'utilisateurs de ce portail.
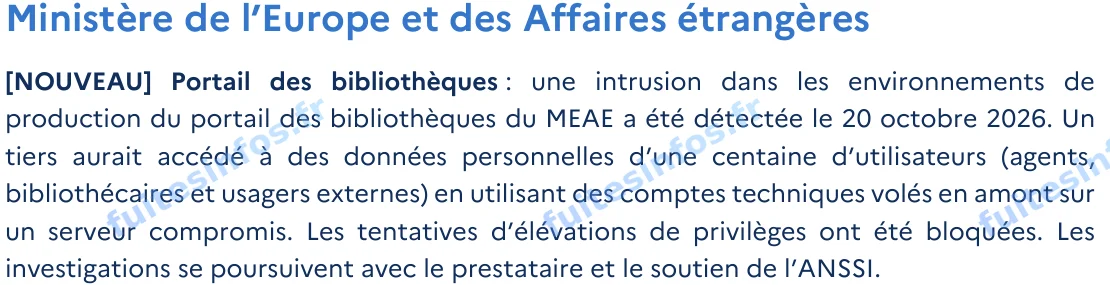
Extrait du point de situation de l'ANSSI publié le 12 novembre 2026.
Une intrusion sur le portail des bibliothèques du MEAE
L'incident est rapporté par le point de situation que l'ANSSI a publié le 12 novembre 2026 dans le cadre de l'opération REACTIV, consacrée aux violations de données touchant les services de l'État. Une intrusion a été détectée dans les environnements de production du portail des bibliothèques du ministère de l'Europe et des Affaires étrangères. Parmi les utilisateurs touchés figurent des agents du ministère, des bibliothécaires et des usagers extérieurs.
D'après l'ANSSI, l'accès aurait été obtenu au moyen de comptes techniques volés au préalable sur un serveur compromis. Les tentatives d'élévation de privilèges ont été bloquées, et les investigations se poursuivent avec le prestataire du portail et le soutien de l'ANSSI.
Ce que l'on ne sait pas encore sur la cyberattaque
L'ANSSI ne précise ni la nature des données personnelles concernées, ni si des données ont été extraites, ni si les personnes concernées ont été informées. Aucune revendication n'est connue à ce stade, et aucune communication du ministère sur l'incident n'a été trouvée au 12 novembre 2026.
Le volume reste limité, une centaine de personnes selon l'ANSSI. La population concernée réunit toutefois des agents d'un ministère et des lecteurs de ses bibliothèques, et les catégories de données en cause ne sont pas connues.
Données concernées :
- Données personnelles d'utilisateurs du portail, catégories non précisées par l'ANSSI
Mentions :
Statut Fuites Infos : Confirmée